Was ist das Cybersicherheitsgesetz?
Das Cybersicherheitsgesetz (Cyberbeveiligingswet) ist die niederländische Umsetzung der europäischen NIS2-Richtlinie. Es ersetzt das alte Gesetz zur Sicherheit von Netz- und Informationssystemen (Wbni) und verpflichtet wesentliche und wichtige Einrichtungen, ihre Cyberrisiken nachweisbar zu beherrschen, Vorfälle zu melden und den Vorstand aktiv verantwortlich zu machen.
Das Gesetz ist am 15. August 2026 in Kraft getreten. Ab diesem Zeitpunkt gelten die Sorgfaltspflicht (Art. 21), die Governance-Pflicht für Leitungsorgane (Art. 24), die Meldepflicht (Art. 25–30) und die Aufsicht. Verstöße können zu Bußgeldern von bis zu 10 Millionen Euro oder 2% des weltweiten Jahresumsatzes führen.
NIS2 in ganz Europa — diese Seite behandelt das niederländische Gesetz
NIS2 ist eine europäische Richtlinie; jeder Mitgliedstaat setzt sie in eigenes nationales Recht um. Diese Seite beschreibt die niederländische Umsetzung — die Cyberbeveiligingswet. In anderen EU-Ländern gelten dieselben Kernpflichten über ein eigenes Gesetz und eine eigene Zeitachse — in Belgien seit Oktober 2024 in Kraft, in Deutschland über das eigene NIS2-Umsetzungsgesetz.
Zeitachse des Gesetzes
NIS2 angenommen
Die EU verabschiedet die NIS2-Richtlinie als Nachfolgerin von NIS (2016).
Gesetz verkündet
Das Cybersicherheitsgesetz wird im Staatsblatt veröffentlicht (2026, 187).
In Kraft
Sorgfaltspflicht, Meldepflicht, Governance und Durchsetzung treten in Kraft.
Welche Organisationen müssen NIS2 einhalten?
NIS2 gilt für wesentliche und wichtige Einrichtungen in folgenden Sektoren
Energie
Transport
Bankwesen
Gesundheitswesen
Trinkwasser
Digitale Infrastruktur
Öffentliche Verwaltung
Raumfahrt
Kriterien: >50 Mitarbeiter ODER >€10M Umsatz. Einige Organisationen fallen unabhängig von der Größe unter NIS2.
Wesentliche oder wichtige Einrichtung?
Das Gesetz unterscheidet zwei Kategorien. Ihre Kategorie bestimmt das Aufsichtsregime und das maximale Bußgeld.
Wesentliche Einrichtungen
Große Organisationen in den kritischsten Sektoren (u. a. Energie, Verkehr, Trinkwasser, Gesundheitswesen, digitale Infrastruktur und Regierung) und bestimmte Anbieter unabhängig von ihrer Größe, wie DNS-Diensteanbieter und Register für Top-Level-Domains. Sie unterliegen einer proaktiven Aufsicht.
Bußgeld bis zu 10 Mio. € oder 2% des weltweiten JahresumsatzesWichtige Einrichtungen
Mittlere und große Organisationen in den übrigen benannten Sektoren (u. a. Post, Abfall, Chemie, Lebensmittel, Fertigung und digitale Anbieter). Sie unterliegen einer reaktiven Aufsicht — nach einem Vorfall oder Hinweis.
Bußgeld bis zu 7 Mio. € oder 1,4% des weltweiten JahresumsatzesZweifeln Sie, ob Sie unter das Gesetz fallen? Das ist an sich schon ein Grund, die Scope-Bestimmung jetzt ernst zu nehmen. In uComply bestimmen Sie den Geltungsbereich strukturiert und nachweisbar.
Die Pflichten: Sorgfaltspflicht (Art. 21) und Governance (Art. 24)
Das Gesetz verlangt angemessene und verhältnismäßige Maßnahmen auf Basis eines All-Hazards-Ansatzes — und einen nachweisbar eingebundenen Vorstand.
Risikomanagement
Führen Sie eine systematische Risikoanalyse durch und erstellen Sie eine Informationssicherheitsrichtlinie (Art. 21 Abs. 3a).
Vorfallbehandlung & Meldung
Behandeln Sie Vorfälle strukturiert und melden Sie signifikante Vorfälle innerhalb von 24 Stunden, 72 Stunden und einem Monat (Art. 25–30).
Lieferkettensicherheit
Beherrschen Sie die Risiken Ihrer Lieferkette und direkten Lieferanten (Art. 21 Abs. 3d).
Kryptografie & Verschlüsselung
Führen Sie Richtlinien für Kryptografie und, wo angemessen, Verschlüsselung (Art. 21 Abs. 3h).
Zugang & Assets
Regeln Sie Personalsicherheit, Zugangskontrolle und Asset-Management; setzen Sie wo angemessen MFA ein (Art. 21 Abs. 3i–j).
Geschäftskontinuität
Sorgen Sie für Backup-Management, Wiederherstellungspläne und Krisenmanagement (Art. 21 Abs. 3c).
Cyberhygiene & Schulung
Sichern Sie grundlegende Cyberhygiene und Cybersicherheitsschulung (Art. 21 Abs. 3g).
Wirksamkeit prüfen
Bewerten Sie regelmäßig die Wirksamkeit Ihrer Maßnahmen (Art. 21 Abs. 3f).
Governance & Vorstand
Der Vorstand genehmigt die Maßnahmen, verfügt über nachweisbare Kenntnisse und absolviert geeignete Schulungen (Art. 24).
Meldepflicht: strenge Fristen
Bei einem signifikanten Vorfall melden Sie unverzüglich an Ihr CSIRT und die zuständige Behörde.
Frühwarnung
Erstes Signal des signifikanten Vorfalls an CSIRT und zuständige Behörde.
Vollständige Meldung
Meldung mit einer ersten Bewertung von Schwere, Folgen und Indikatoren.
Abschlussbericht
Detaillierter Bericht mit Grundursache und ergriffenen Maßnahmen.
Bußgelder und Sanktionen bei Nichteinhaltung
Das Cybersicherheitsgesetz (NIS2) führt erhebliche Bußgelder für Organisationen ein, die nicht konform sind.
Wesentliche Einrichtungen
Bis zu €10 Millionen oder 2% des weltweiten Jahresumsatzes
Wichtige Einrichtungen
Bis zu €7 Millionen oder 1,4% des weltweiten Jahresumsatzes
Zusätzlich können Geschäftsführer persönlich für die Nichteinhaltung der Richtlinie haftbar gemacht werden.
Das gesamte Gesetz — in uComply integriert
Seit dem 15. August 2026 steckt das komplette Cybersicherheitsgesetz als funktionierendes Framework in uComply — einsatzbereit und mit Ihren bestehenden Normen verknüpft.
CBW/NIS2-Control-Framework
Das NCSC-Rahmenwerk einsatzbereit in der Plattform — kein leeres Blatt, sondern konkrete Controls.
Mit Ihren Normen verknüpft
Eine Maßnahme zählt für ISO 27001, NEN 7510 und das Cybersicherheitsgesetz — die geforderte Nachweisführung sofort in Ordnung.
Meldepflicht als Workflow
Erfassen Sie Vorfälle und überwachen Sie die Fristen von 24 Stunden, 72 Stunden und einem Monat.
Vorstandsdashboard
Mit Flightdeck zeigen Sie nachweisbar, was Artikel 24 von Ihrem Vorstand verlangt.
Wie uComply bei NIS2-Compliance hilft
Von der Gap-Analyse bis zur Zertifizierung: Wir begleiten Sie durch den gesamten NIS2-Compliance-Prozess
NIS2 Gap-Analyse
Identifizieren Sie mit unserem umfassenden Gap-Analyse-Tool, wo Ihre Organisation in Bezug auf NIS2-Anforderungen steht
KI-Compliance-Berater
Unser KI-Berater beantwortet alle Ihre NIS2-Fragen und führt Sie Schritt für Schritt durch die Implementierung
Zertifizierungsbegleitung
Erreichen Sie das NIS2-Qualitätssiegel mit Unterstützung unserer zertifizierten Auditoren und Berater
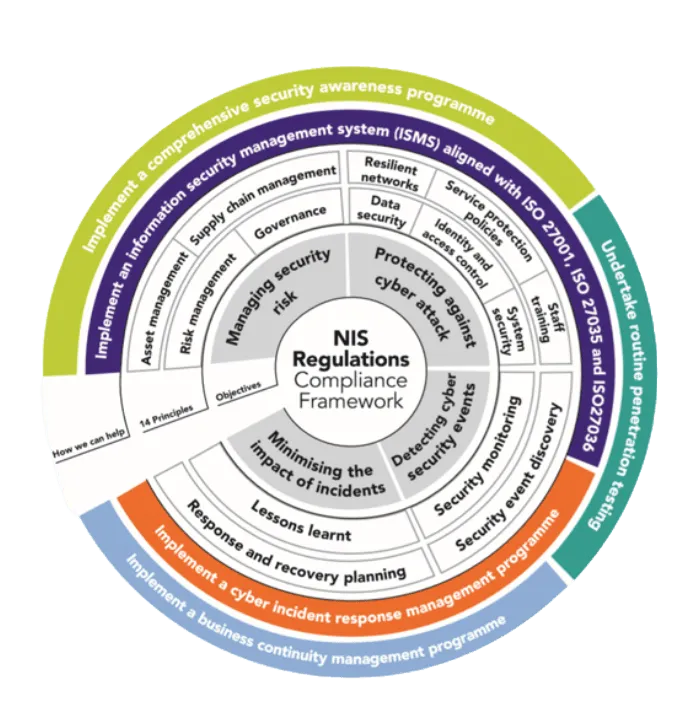
Das NIS2-Qualitätssiegel
uComply ist an das offizielle NIS2-Qualitätssiegel-Programm angeschlossen. Dieses Qualitätssiegel zeigt, dass Ihre Organisation die NIS2-Richtlinie einhält und Cybersicherheit ernst nimmt.
- Offizielle Anerkennung der NIS2-Compliance
- Erhöhtes Vertrauen bei Kunden und Partnern
- Nachweisbare Compliance für Regulierungsbehörden
Häufige Fragen zum Cybersicherheitsgesetz
Was ist das niederländische Cybersicherheitsgesetz?
Das Cybersicherheitsgesetz (Cyberbeveiligingswet) ist die niederländische Umsetzung der europäischen NIS2-Richtlinie. Es ersetzt das alte Gesetz zur Sicherheit von Netz- und Informationssystemen (Wbni) und verpflichtet wesentliche und wichtige Einrichtungen zu einer Sorgfaltspflicht (Risikomanagement), einer Meldepflicht für Vorfälle und aktiver Verantwortung des Vorstands.
Wann tritt das Cybersicherheitsgesetz in Kraft?
Das Cybersicherheitsgesetz ist am 15. August 2026 in Kraft getreten. Ab diesem Zeitpunkt gelten die Sorgfaltspflicht (Art. 21), die Governance-Pflicht für Leitungsorgane (Art. 24), die Meldepflicht (Art. 25–30) und die Aufsicht mit Durchsetzung.
Für welche Organisationen gilt das Gesetz?
Das Gesetz gilt für wesentliche und wichtige Einrichtungen in Sektoren wie Energie, Verkehr, Trinkwasser, Gesundheitswesen, digitale Infrastruktur, Regierung, Raumfahrt, Post, Abfall, Chemie, Lebensmittel und Fertigung. Meist fallen mittlere und große Organisationen darunter; einige Anbietertypen unabhängig von ihrer Größe.
Welche Meldefristen gelten bei einem signifikanten Vorfall?
Bei einem signifikanten Vorfall gilt: eine Frühwarnung innerhalb von 24 Stunden, eine vollständige Meldung mit erster Bewertung innerhalb von 72 Stunden und ein Abschlussbericht innerhalb eines Monats — an Ihr CSIRT und die zuständige Behörde.
Wie hoch sind die Bußgelder bei Nichteinhaltung?
Für wesentliche Einrichtungen bis zu 10 Millionen Euro oder 2% des weltweiten Jahresumsatzes; für wichtige Einrichtungen bis zu 7 Millionen Euro oder 1,4%. Darüber hinaus sind die Leitungsorgane ausdrücklich für die Beherrschung von Cyberrisiken verantwortlich.
Wie hilft uComply beim Cybersicherheitsgesetz?
In uComply ist das gesamte Cybersicherheitsgesetz als funktionierendes CBW/NIS2-Control-Framework integriert. Die Plattform verknüpft das Gesetz mit bestehenden Normen wie ISO 27001 und NEN 7510, unterstützt den Meldepflicht-Workflow und zeigt mit dem Flightdeck-Dashboard nachweisbar, was Artikel 24 von den Leitungsorganen verlangt.
Mehr über das Cybersicherheitsgesetz lesen
- Das Cybersicherheitsgesetz tritt morgen in Kraft — und uComply integriert es vollständig
- Cybersicherheitsgesetz ab 15. August 2026 — was müssen Sie jetzt regeln?
- Das Cybersicherheitsgesetz in den Niederlanden (NIS2)
- Praktische Schritte zur Erfüllung der NIS2-Anforderungen
- Das CBW/NIS2 Control Framework in uComply integriert
Starten Sie heute mit dem Cybersicherheitsgesetz
Entdecken Sie, wie uComply Ihnen hilft, das Cybersicherheitsgesetz nachweisbar zu erfüllen — von Geltungsbereich und Sorgfaltspflicht bis zu Meldepflicht und Vorstand.