Am 20. Februar 2027 endet die Übergangsfrist für NEN 7510. Ab diesem Tag sind nur noch Zertifikate nach NEN 7510:2024 gültig; ein Zertifikat nach der Version von 2017 zählt dann nicht mehr. Heute, am 8. Oktober 2026, sind das noch gut vier Monate. Wer das Transitionsaudit noch nicht eingeplant hat, hat also kaum noch Spielraum.
Anfang dieses Jahres haben wir in unserem Transitionsleitfaden den gesamten Weg in sieben Schritten beschrieben. Dieser Artikel ist für die letzte Phase gedacht: eine Checkliste, mit der Sie auf einen Blick sehen, was noch offen ist und was Sie in den verbleibenden Monaten dagegen tun.
Warum die Frist verbindlich ist
NEN 7510 ist die niederländische Norm für Informationssicherheit im Gesundheitswesen, herausgegeben von NEN, dem Königlichen Niederländischen Normungsinstitut. Mit der Veröffentlichung des Zertifizierungsschemas NCS 7510:2025 am 20. Februar 2025 begann eine zweijährige Übergangsfrist. Jeder Zertifikatsinhaber muss innerhalb dieses Zeitraums ein Transitionsaudit bei seiner Zertifizierungsstelle durchlaufen. Genau hier liegt das praktische Problem: Zertifizierungsstellen haben begrenzte Auditkapazitäten und verzeichnen in den letzten Monaten vor einer solchen Frist immer eine Spitze. Sie empfehlen daher, das Transitionsaudit frühzeitig einzuplanen. Eine Organisation, die noch anfangen muss, benötigt realistisch sechs bis zwölf Monate. Wer heute beginnt, muss also klare Prioritäten setzen.
Auch inhaltlich handelt es sich nicht um eine kleine Aktualisierung. NEN 7510-1:2024 und NEN 7510-2:2024 ersetzen die Version von 2017 und folgen der Struktur von ISO/IEC 27001:2022 und ISO/IEC 27002:2022: vier Themen (organisatorisch, personenbezogen, physisch und technologisch) und 93 Controls, ergänzt um gesundheitsspezifische Maßnahmen. Ihr gesamtes Kontrollrahmenwerk erhält damit eine neue Gliederung.
Die Checkliste für die letzte Phase
Gehen Sie die sieben Punkte unten durch. Jeder Punkt, den Sie nicht mit "ja, und die Nachweise liegen bereit" beantworten können, verdient noch in diesem Monat einen Verantwortlichen und ein Datum.
1. Ist das Transitionsaudit eingeplant?
Dies ist der erste Punkt, nicht der letzte. Kontaktieren Sie heute Ihre Zertifizierungsstelle, fragen Sie, welche Audittermine noch verfügbar sind und welche Unterlagen sie vorab erhalten möchte. Manche Zertifizierungsstellen setzen eigene Stichtage, die vor dem 20. Februar 2027 liegen. Halten Sie den Termin fest und planen Sie von diesem Datum aus rückwärts.
2. Ist die Gap-Analyse abgeschlossen?
Die Gap-Analyse zeigt, welche Anforderungen der Version 2024 bereits durch bestehende Maßnahmen abgedeckt sind und wo Ergänzungen nötig sind. Ist diese Analyse älter als ein halbes Jahr oder wurde sie nie formal abgeschlossen, führen Sie sie erneut durch. Ohne aktuelle Gap-Analyse wissen Sie nicht, wie groß die verbleibende Arbeit ist.
3. Ist die Erklärung zur Anwendbarkeit in der neuen Struktur?
Die Erklärung zur Anwendbarkeit (Statement of Applicability, SoA) wurde auf die Gliederung von ISO/IEC 27002:2022 umnummeriert. Eine SoA, die noch die Abschnittsnummern von 2017 verwendet, ist für den Auditor sofort eine Feststellung. Prüfen Sie je Control, ob es anwendbar ist, ob die Begründung stimmt und ob der Verweis auf die Maßnahme aktuell ist. Vergessen Sie die gesundheitsspezifischen Ergänzungen nicht.
4. Sind die neuen Controls umgesetzt, mit Nachweisen?
Die Struktur von 2022 bringt neue Controls mit, die es 2017 noch nicht gab. Gehen Sie sie ausdrücklich durch:
Ein Satz in einer Richtlinie reicht nicht. Für jedes Control muss nachweisbar sein, dass die Maßnahme wirkt: Konfigurationen, Protokolle, Testberichte oder Übungsprotokolle. Achten Sie dabei besonders auf Patientendaten, Medizingeräte und die Schnittstellen zu Partnern in der Lieferkette.
5. Wurden internes Audit und Managementbewertung nach der neuen Norm durchgeführt?
Die Zertifizierungsstelle erwartet, dass Sie sich bereits selbst gegen NEN 7510:2024 geprüft haben. Das bedeutet ein internes Audit auf die neue Control-Struktur sowie eine Managementbewertung, in der die Leitung die Ergebnisse, die Restrisiken und die aktualisierte Risikobeurteilung und den Kontext besprochen hat. Planen Sie beides deutlich vor dem Transitionsaudit ein, damit Zeit bleibt, Feststellungen zu beheben.
6. Sind die Mitarbeitenden informiert und geschult?
Während des Audits sprechen die Auditoren mit Mitarbeitenden vor Ort. Diese müssen wissen, was sich geändert hat und was das für ihre Arbeit bedeutet, von der Meldung von Vorfällen bis zum Umgang mit Patientendaten. Halten Sie fest, wer welche Schulung absolviert hat; eine Teilnehmerliste oder ein Eintrag in Ihrem Lernsystem ist als Nachweis ausreichend.
7. Sind Lieferanten und Auftragsverarbeiter geprüft?
NEN 7510:2024 legt mehr Gewicht auf die Lieferkette. Prüfen Sie, ob Vereinbarungen mit Lieferanten, Auftragsverarbeitern und IKT-Partnern die neuen Anforderungen abdecken, ob deren Zertifikate aktuell sind und ob Sie Bewertungen kritischer Lieferanten dokumentiert haben. Ein Lieferant ohne gültiges Zertifikat wird bald auch Ihr Problem.
Was, wenn Sie es nicht schaffen?
Läuft die Übergangsfrist ohne abgeschlossenes Transitionsaudit ab, verliert Ihr Zertifikat seine Gültigkeit. In der Praxis bedeutet das ein neues Zertifizierungsverfahren mit den entsprechenden Kosten und Durchlaufzeiten. Für Gesundheitseinrichtungen und ihre Lieferanten wiegt vor allem die Nachweisbarkeit gegenüber Kettenpartnern, Einkäufern und Aufsichtsbehörden schwer. Wer merkt, dass der Zeitplan zu knapp wird, sollte dies jetzt mit der Zertifizierungsstelle besprechen, statt darauf zu hoffen, dass es gut geht.
Wie uComply hilft
Das NEN 7510:2024-Content-Pack in uComply enthält alle Controls in der neuen Struktur, einschließlich der gesundheitsspezifischen Maßnahmen. Das Transitions-Mapping verknüpft Ihre bestehenden Maßnahmen automatisch mit den neuen Anforderungen, sodass die Gap-Analyse sofort zeigt, was bereits abgedeckt ist und wo noch Arbeit liegt. Die Erklärung zur Anwendbarkeit folgt dabei automatisch der neuen Gliederung; manuelles Umnummerieren entfällt.
Arbeiten Sie auch mit ISO 27001:2022, verwalten Sie einen Satz Controls, den Sie mit beiden Normen verknüpfen. Eine Maßnahme, eine Nachweisakte, zwei Häkchen. Das interne Audit und die Managementbewertung dokumentieren Sie in der App, mit Feststellungen, Beschlüssen und zugewiesenen Maßnahmen, die nicht aus dem Blick geraten.
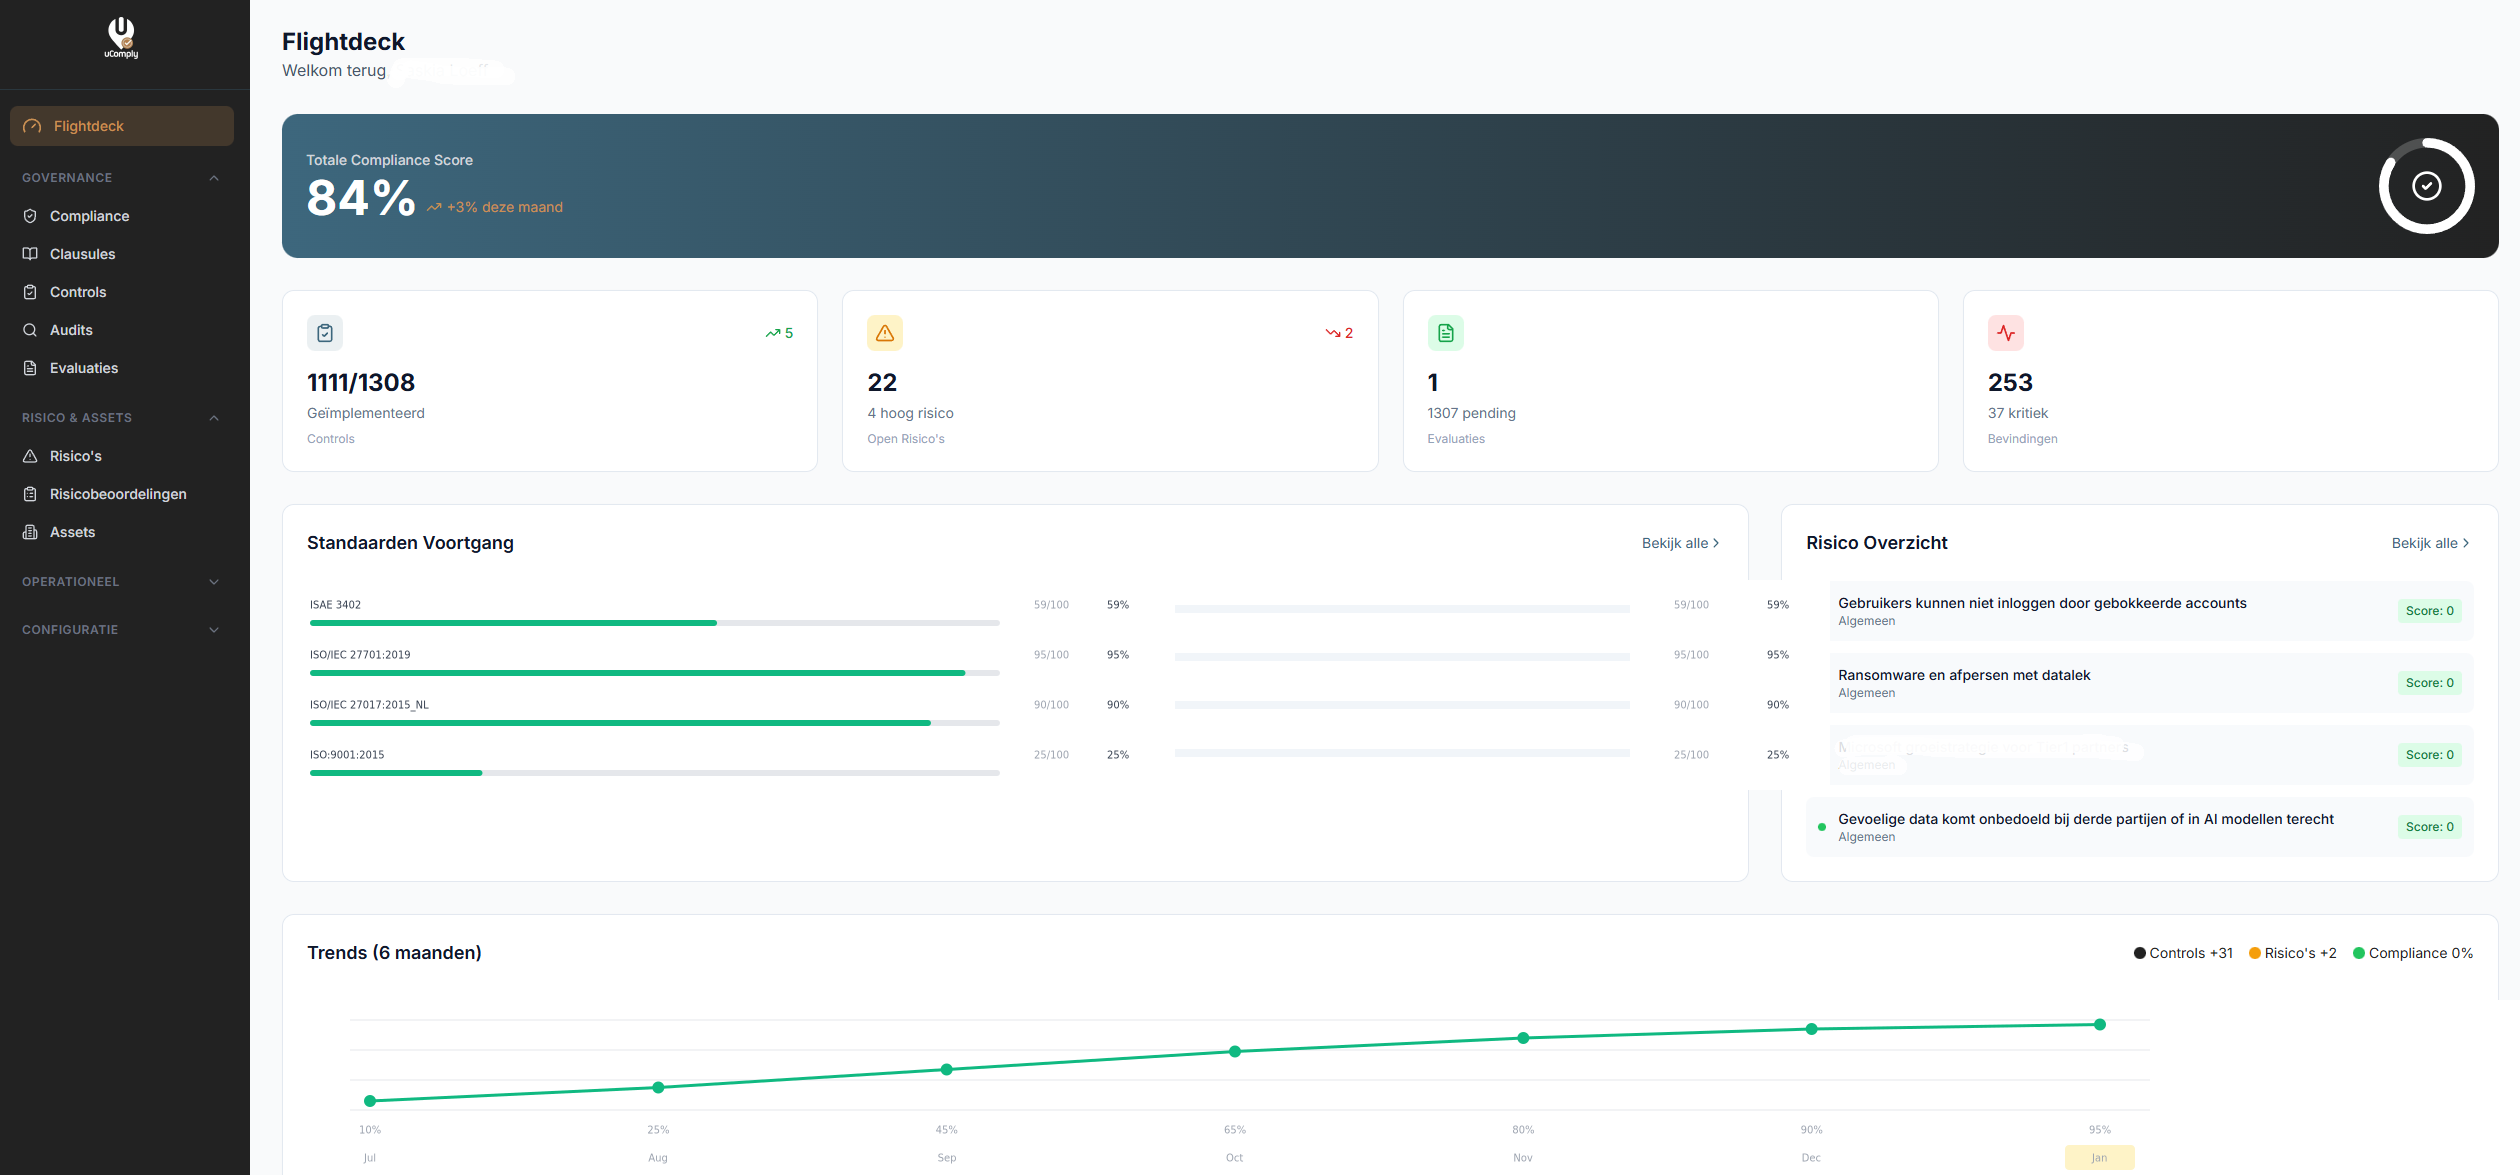
Mit Reminders geben Sie jeder Aufgabe aus dieser Checkliste einen Verantwortlichen und eine Frist; uComply sendet in einer aufbauenden Kadenz Erinnerungen, damit nichts liegen bleibt. Im Flightdeck sehen Sie den Fortschritt je Norm, und damit genau, wie weit Sie noch vom 20. Februar 2027 entfernt sind.
Zusammenfassung
Gut vier Monate reichen aus, aber nur, wenn das Transitionsaudit heute eingeplant wird und die sieben Punkte oben jeweils einen Verantwortlichen haben. Planen Sie vom Audittermin aus rückwärts, konzentrieren Sie sich auf Nachweise statt auf Richtlinien und beziehen Sie Lieferanten rechtzeitig ein. Möchten Sie sehen, wie uComply die letzte Phase Ihrer NEN 7510-Transition übersichtlich macht? Vereinbaren Sie eine unverbindliche Demo oder sehen Sie sich unsere Preise an.
Quellen
Mehr zu NEN 7510? Auf unserer Normseite zur NEN 7510-Zertifizierung im Gesundheitswesen stehen Anforderungen, Audit, Checkliste und der Unterschied zu ISO 27001 zusammen.